
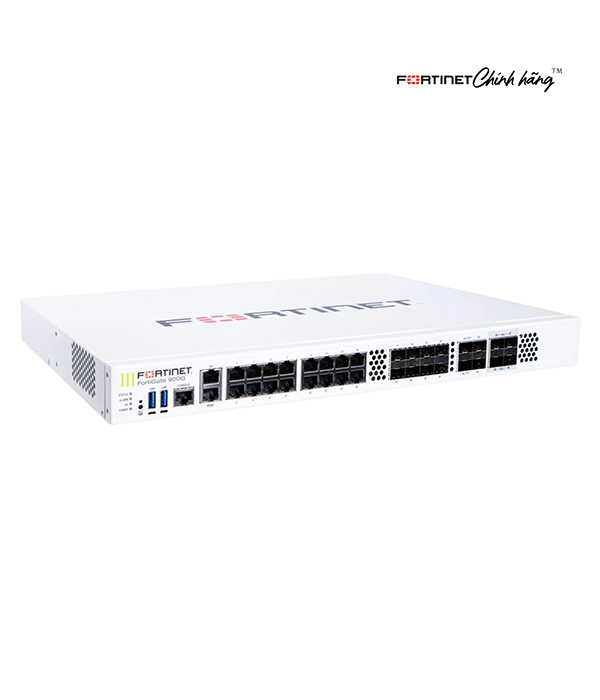
- Part Number: FG-900G
- Tình Trạng: New Fullbox 100%
- Stock: Sẵn hàng
- CO, CQ: Có đầy đủ
- Xuất Xứ: Chính hãng Fortinet
Giới thiệu Firewall Fortinet FG-900G

FG-900G là thiết bị tường lửa thế hệ mới được Fortinet phát triển để đáp ứng nhu cầu bảo mật và kết nối của các doanh nghiệp quy mô lớn, hệ thống mạng phức tạp và môi trường IT lai. Thiết bị không chỉ đảm nhiệm vai trò firewall truyền thống mà còn được thiết kế như một nền tảng bảo mật hợp nhất, nơi các chức năng mạng và an ninh được triển khai đồng bộ trên cùng một hệ điều hành.
Trong bối cảnh hạ tầng doanh nghiệp ngày càng phân tán, lưu lượng truy cập tăng nhanh và bề mặt tấn công mở rộng, Firewall Fortinet FG-900G mang đến một cách tiếp cận toàn diện hơn cho bài toán an toàn thông tin. Thiết bị cho phép kiểm soát lưu lượng, người dùng, ứng dụng và thiết bị ở nhiều lớp khác nhau, giúp doanh nghiệp duy trì khả năng hiển thị và kiểm soát xuyên suốt toàn bộ hệ thống mạng.
Firewall FortiGate FG-900G được xây dựng trên kiến trúc chuyên dụng của Fortinet, kết hợp các bộ xử lý ASIC hiệu năng cao cùng hệ thống giao diện mạng đa dạng. Thiết kế này giúp thiết bị xử lý khối lượng lớn lưu lượng mã hóa, kiểm tra bảo mật sâu và các tác vụ mạng phức tạp mà vẫn duy trì độ ổn định cần thiết cho các hệ thống vận hành liên tục. Nhờ đó, FG-900G phù hợp để triển khai tại các vị trí mạng trọng yếu như gateway trung tâm, mạng campus quy mô lớn hoặc các mô hình SD-WAN doanh nghiệp.
Danh sách các biến thể FortiGate 900G
FortiGate 900G được Fortinet xây dựng dựa trên nền tảng phần cứng FG-900G, sau đó mở rộng thành nhiều biến thể khác nhau nhằm đáp ứng các nhu cầu triển khai và vận hành cụ thể. Mỗi phiên bản trong series đều kế thừa kiến trúc bảo mật cốt lõi của Firewall FortiGate, đồng thời được tinh chỉnh về dịch vụ, nguồn điện hoặc cấu hình phần cứng để phù hợp với từng môi trường sử dụng.
Fortigate FG-900G
FG-900G là phiên bản phần cứng tiêu chuẩn, được trang bị hệ thống giao diện mạng tốc độ cao bao gồm 4 cổng 25G SFP28, 4 cổng 10GE SFP+, 16 cổng 1G SFP và 8 cổng 5G BASE-T RJ45, đáp ứng tốt nhu cầu kết nối linh hoạt giữa các lớp mạng khác nhau. Bên cạnh đó là cổng HA 2.5G và cổng quản trị 1G riêng biệt, giúp tối ưu cho các mô hình dự phòng và quản trị tập trung.
FG-900G sử dụng bộ xử lý SPU chuyên dụng với sự kết hợp giữa NP7 và CP9, cho phép tăng tốc xử lý lưu lượng mạng và các tác vụ bảo mật nặng như IPS, SSL Inspection hay Threat Protection. Thiết bị được trang bị nguồn điện AC kép, hỗ trợ vận hành ổn định trong các môi trường yêu cầu tính sẵn sàng cao.
FG-900G-BDL-950-12
FG-900G-BDL-950-12 là gói sản phẩm bao gồm phần cứng FG-900G đi kèm 12 tháng dịch vụ FortiCare Premium và FortiGuard Unified Threat Protection (UTP). Phiên bản này phù hợp với các doanh nghiệp muốn triển khai nhanh một hệ thống bảo mật đầy đủ, đồng thời được hỗ trợ kỹ thuật và cập nhật bảo mật ngay từ giai đoạn đầu sử dụng.
Việc tích hợp sẵn dịch vụ giúp doanh nghiệp giảm thời gian cấu hình ban đầu, đồng thời đảm bảo FG-900G-BDL-950-12 luôn được cập nhật các cơ chế bảo vệ trước các mối đe dọa mới.
FG-900G-BDL-950-36
FG-900G-BDL-950-36 mở rộng thời gian sử dụng dịch vụ FortiCare Premium và FortiGuard UTP lên 36 tháng. Đây là lựa chọn phù hợp cho các tổ chức có kế hoạch vận hành trung và dài hạn, mong muốn ổn định chi phí dịch vụ cũng như duy trì liên tục các lớp bảo vệ nâng cao.
Phiên bản FG-900G-BDL-950-36 đặc biệt phù hợp với các doanh nghiệp lớn, tổ chức tài chính hoặc hệ thống hạ tầng quan trọng, nơi yêu cầu hỗ trợ kỹ thuật lâu dài và cập nhật bảo mật thường xuyên.
FG-900G-BDL-950-60
FG-900G-BDL-950-60 là gói cao nhất trong nhóm bundle, cung cấp tới 60 tháng dịch vụ FortiCare Premium và FortiGuard UTP. Giải pháp này hướng đến các doanh nghiệp có chiến lược đầu tư dài hạn, muốn tối ưu tổng chi phí sở hữu và giảm thiểu các rủi ro phát sinh trong suốt vòng đời thiết bị.
Với thời hạn dịch vụ dài lên tới 5 năm của FG-900G-BDL-950-60, doanh nghiệp có thể tập trung vào vận hành và phát triển hệ thống mà không phải lo lắng về việc gia hạn hay gián đoạn dịch vụ bảo mật.
FG-900G-DC
FG-900G-DC là biến thể sử dụng nguồn DC, phù hợp với các môi trường đặc thù như trung tâm dữ liệu, viễn thông hoặc các hệ thống công nghiệp yêu cầu nguồn điện một chiều. Thiết bị được trang bị 4 cổng 25G SFP28, 4 cổng 10GE SFP+, 17 cổng GE RJ45 (bao gồm 1 cổng quản trị và 16 cổng switch), 8 cổng GE SFP và 1 cổng HA 2.5G.
Phiên bản này vẫn sử dụng bộ xử lý NP7 và CP9, đảm bảo hiệu năng xử lý và bảo mật tương đương FG-900G, nhưng được tối ưu về nguồn điện để phù hợp với các tiêu chuẩn triển khai chuyên biệt.
So sánh các phiên bản Firewall FortiGate FG-900G
Dưới đây là bảng so sánh giữa các phiên bản tường lửa Fortinet FG-900G
| Tiêu chí | FG-900G | FG-900G-BDL-950-12 | FG-900G-BDL-950-36 | FG-900G-BDL-950-60 | FG-900G-DC |
| Phần cứng | FG-900G | FG-900G | FG-900G | FG-900G | FG-900G |
| Dịch vụ FortiCare | Không kèm | Premium 12 tháng | Premium 36 tháng | Premium 60 tháng | Không kèm |
| FortiGuard UTP | Không kèm | 12 tháng | 36 tháng | 60 tháng | Không kèm |
| Nguồn điện | Dual AC | Dual AC | Dual AC | Dual AC | Dual DC |
Lợi ích của Firewall FortiGate FG-900G

FortiGate FG-900G được thiết kế không chỉ để xử lý lưu lượng lớn mà còn để trở thành nền tảng bảo mật trung tâm cho toàn bộ hệ thống mạng doanh nghiệp. Những ưu điểm dưới đây thể hiện rõ cách Fortinet tiếp cận bài toán bảo mật theo hướng hợp nhất, hiệu năng cao và dễ quản lý thông qua FG-900G.
Bảo mật toàn diện
FG-900G cung cấp khả năng bảo mật ở nhiều lớp khác nhau, từ kiểm soát lưu lượng mạng, phân tích hành vi người dùng cho đến bảo vệ ứng dụng và thiết bị. Nhờ tích hợp sẵn các cơ chế bảo vệ nâng cao, thiết bị giúp doanh nghiệp giảm thiểu rủi ro trước các mối đe dọa ngày càng tinh vi.
Khả năng kiểm tra lưu lượng mã hóa và giám sát thời gian thực giúp hệ thống duy trì mức độ hiển thị cao, từ đó hỗ trợ phát hiện và ngăn chặn sớm các hành vi bất thường trong mạng.
Giải pháp SD-WAN
FortiGate FG-900G đóng vai trò là thiết bị WAN Edge, cho phép doanh nghiệp triển khai SD-WAN trên cùng nền tảng bảo mật. Điều này giúp hợp nhất kết nối WAN và an ninh mạng, giảm sự phức tạp trong kiến trúc hệ thống.
Nhờ SD-WAN tích hợp, doanh nghiệp có thể tối ưu đường truyền, đảm bảo trải nghiệm người dùng và duy trì mức độ bảo mật nhất quán trên toàn bộ hệ thống kết nối.
Mô hình ZTNA
Firewall FortiGate 900G hỗ trợ triển khai mô hình Zero Trust Network Access, trong đó mọi truy cập đều được xác thực và kiểm soát chặt chẽ. Cách tiếp cận này giúp giảm thiểu nguy cơ truy cập trái phép và hạn chế sự lây lan của các mối đe dọa bên trong hệ thống.
ZTNA trên FortiGate cho phép doanh nghiệp áp dụng chính sách truy cập dựa trên người dùng, thiết bị và ngữ cảnh, thay vì chỉ dựa trên vị trí mạng.
Khả năng phân đoạn mạng
Thiết bị hỗ trợ phân đoạn mạng linh hoạt, giúp chia nhỏ hệ thống thành các vùng bảo mật độc lập. Điều này giúp hạn chế rủi ro lan truyền khi xảy ra sự cố và tăng cường khả năng kiểm soát lưu lượng giữa các phân đoạn.
Khả năng phân đoạn này phù hợp cho cả môi trường IT truyền thống, OT và các hệ thống đa đám mây.
Chip xử lý chuyên dụng ASIC với NP7 và CP9
Việc sử dụng các bộ xử lý ASIC chuyên dụng giúp FG-900G đạt được hiệu năng xử lý cao mà vẫn duy trì độ trễ thấp. NP7 đảm nhiệm các tác vụ xử lý mạng cốt lõi, trong khi CP9 tăng tốc các chức năng kiểm tra nội dung và bảo mật.
Sự kết hợp này giúp Firewall Fortinet FG-900G duy trì hiệu năng ổn định ngay cả khi kích hoạt đầy đủ các tính năng bảo mật nâng cao.
FortiGuard AI-Powered Security Services
FG-900G tích hợp chặt chẽ với hệ sinh thái FortiGuard AI-Powered Security Services, cung cấp khả năng bảo vệ trước các mối đe dọa đã biết, chưa biết và zero-day. Các dịch vụ này được cập nhật liên tục từ FortiGuard Labs, giúp thiết bị luôn sẵn sàng đối phó với các hình thức tấn công mới.
Nhờ ứng dụng AI và machine learning, hệ thống có khả năng phân tích và phản ứng nhanh trước các hành vi bất thường trong mạng.
Quản lý thống nhất qua FortiManager
Firewall FortiGate FG-900G có thể được quản lý tập trung thông qua FortiManager, cho phép cấu hình, giám sát và triển khai chính sách bảo mật đồng bộ trên nhiều thiết bị. Điều này giúp đơn giản hóa vận hành, giảm sai sót và nâng cao hiệu quả quản lý hệ thống.
Các tùy chọn quản lý linh hoạt giúp doanh nghiệp dễ dàng mở rộng hạ tầng mà không làm tăng đáng kể khối lượng công việc cho đội ngũ IT.
Hệ điều hành FortiOS
FortiOS là nền tảng vận hành cốt lõi của FG-900G, cho phép hợp nhất mạng và bảo mật trên một hệ điều hành duy nhất. Nhờ FortiOS, các chính sách bảo mật được áp dụng nhất quán trên toàn bộ hệ thống, từ chi nhánh đến trung tâm dữ liệu và môi trường cloud.
Việc tích hợp các công nghệ mới như AI và tự động hóa giúp FortiOS không chỉ nâng cao mức độ bảo mật mà còn cải thiện hiệu quả vận hành tổng thể.
Firewall FortiGate FG-900G datasheet
Dựa trên tài liệu FortiGate 900G datasheet của Fortinet, tôi đã tổng hợp bảng thông số kỹ thuật dưới đây của tường lửa này, áp dụng cho mọi biến thể bao gồm:
- FG-900G
- FG-900G-BDL-950-12
- FG-900G-BDL-950-36
- FG-900G-BDL-950-60
- FG-900G-DC
| Hạng mục | Thông số kỹ thuật |
| Bộ xử lý | SPU ASIC chuyên dụng: NP7 và CP9 |
| TPM (Trusted Platform Module) | Có |
| FortiSentry | Có |
| Giao diện & phần cứng mạng | 4 x 25G SFP28; 4 x 10GE SFP+; 16 x 1G SFP; 8 x 5G / 2.5G / 1G BASE-T RJ45 |
| Cổng High Availability (HA) | 1 x 2.5G RJ45 |
| Cổng quản trị (MGMT) | 1 x 1G RJ45 |
| Cổng console | 1 x RJ45 |
| Cổng USB | 2 x USB-A 3.0 |
| Firewall throughput IPv4 (1518 / 512 / 64 byte) | 164 / 163 / 153 Gbps |
| Firewall throughput IPv6 (1518 / 512 / 86 byte) | 164 / 163 / 153 Gbps |
| Firewall latency (UDP 64 byte) | 3,6 micro giây |
| Firewall throughput (packet) | 220 triệu packet/giây |
| Số phiên kết nối đồng thời (TCP) | 16.000.000 |
| Phiên kết nối mới mỗi giây (TCP) | 720.000 |
| Số policy firewall tối đa | 10.000 |
| IPS throughput | 42 Gbps |
| NGFW throughput | 31 Gbps |
| Threat Protection throughput | 30 Gbps |
| Application Control throughput (HTTP 64K) | 52 Gbps |
| IPsec VPN throughput (512 byte, AES-256/SHA-256) | 55 Gbps |
| Số tunnel IPsec site-to-site | 2.000 |
| Số người dùng IPsec client | 50.000 |
| SSL-VPN throughput | 10 Gbps |
| Số người dùng SSL-VPN đồng thời (khuyến nghị) | 12.000 |
| SSL inspection throughput | 16 Gbps |
| SSL inspection CPS | 15.000 |
| SSL inspection concurrent sessions | 1.800.000 |
| Virtual Domains (VDOMs) | 10 (mặc định) / 50 (tối đa) |
| Quản lý FortiSwitch tối đa | 128 |
| Quản lý FortiAP tối đa | 2.048 (1.024 tunnel mode) |
| Số FortiToken tối đa | 10.000 |
| Nguồn điện | Dual AC (1+1 redundancy, không hot-swap) |
| Điện áp hoạt động | 100 – 240 VAC, 50/60 Hz |
| Công suất tiêu thụ (trung bình / tối đa) | 310 W / 360 W |
| Tỏa nhiệt | 1.230 BTU/giờ |
| Độ ồn | 62 dBA |
| Kích thước (C x R x S) | 44,45 x 432 x 380 mm |
| Trọng lượng | 7,25 kg |
| Nhiệt độ hoạt động | 0°C đến 45°C |
| Độ ẩm hoạt động | 10% – 90% (không ngưng tụ) |
| Độ cao hoạt động tối đa | 3.048 m |
| Chứng nhận | FCC Class A, CE, UL/cUL, CB, USGv6/IPv6 |
Địa chỉ phân phối Firewall Fortinet FG-900G chính hãng
Fortinet Chính Hãng là địa chỉ phân phối Fortinet chính thức hàng đầu tại Việt Nam. Uy tín của chúng tôi được khẳng định qua các dự án lớn, nhỏ trong và ngoài nước cùng hàng trăm đối tác cũng như khách hàng. Toàn bộ sản phẩm do chúng tôi bán ra đều đi kèm đầy đủ giấy tờ chứng thực cùng mức giá tốt nhất trên thị trường.
Nếu bạn đang quan tâm hay có nhu cầu sử dụng tường lửa FortiGate 900G, hãy liên hệ với chúng tôi theo thông tin dưới đây để được Tư vấn, Hỗ trợ kỹ thuật, Báo giá hay Đặt hàng sản phẩm nhanh chóng.
- Fortinet Chính Hãng – Công ty TNHH Mạng viễn thông An Bình
- VP Hà Nội: 59 Võ Chí Công, Phường Nghĩa Đô, Quận Cầu Giấy, TP Hà Nội
- VP TP. HCM: 736/182 Lê Đức Thọ, Phường 15, Quận Gò Vấp, TP HCM
- Điện thoại: 0967.40.70.80
- Email: info@fortinetchinhhang.com
- Website: https://fortinetchinhhang.com/


Đánh giá
Chưa có đánh giá nào.